Chatbot GDPR: 13 verificări pentru magazine online (2026)
Lista de verificare în 13 puncte pentru un chatbot GDPR pe magazinul tău online: AI Act, temei legal, cookie-uri, DPA, transferuri și păstrarea datelor.

Un chatbot GDPR pentru magazinul online este unul care le spune vizitatorilor că vorbesc cu un AI, are un temei legal pentru fiecare scop, colectează doar ce îi trebuie, șterge datele la termen și rulează la un furnizor legat printr-un acord de prelucrare a datelor (DPA). Nimic din toate astea nu e exotic. Cea mai mare parte e aceeași muncă de conformare cu Regulamentul (UE) 2016/679 (GDPR) pe care ai făcut-o deja pentru checkout și email, aplicată unui canal nou.
Două lucruri s-au schimbat recent. Regula de transparență pentru chatboți din Regulamentul (UE) 2024/1689 privind inteligența artificială (AI Act) se aplică din 2 august 2026, iar autoritățile au început să amendeze direct companiile care dezvoltă chatboți. Dacă încă te întrebi dacă un chatbot se potrivește magazinului tău, începe cu ghidul complet despre chatboții pentru magazine online.
Lista de mai jos îți dă 13 puncte într-un tabel, apoi explică fiecare punct împreună cu temeiul legal din spatele lui. La final găsești întrebările pe care să le trimiți furnizorului înainte să semnezi. Sunt îndrumări practice, nu consultanță juridică: pentru orice situație specifică magazinului tău, consultă responsabilul cu protecția datelor (DPO) sau cu un avocat.
Pe scurt
- Vizitatorii trebuie să afle că vorbesc cu un AI. Art. 50 alin. (1) din AI Act se aplică din 2 august 2026.
- Alege un temei legal GDPR pentru fiecare scop: contractul pentru suportul legat de comenzi, interesul legitim pentru întrebările generale despre produse.
- Semnează un DPA cu furnizorul de chatbot și verifică dacă lista lui de sub-împuterniciți include furnizorul modelului LLM.
- Stabilește perioade de păstrare pentru conversațiile din chat și lasă vizitatorii să-și obțină sau să-și șteargă transcrierile.
- Autoritățile iau măsuri împotriva chatboților: Garante, autoritatea italiană, a amendat în 2025 compania din spatele Replika cu 5 milioane de euro.
Chatbot GDPR: lista de verificare în 13 puncte
Folosește tabelul ca verificare finală înainte de lansarea chatbotului. Fiecare rând este explicat în secțiunile numerotate de mai jos.
| # | Punct | Ce faci | Referință legală |
|---|---|---|---|
| 1 | Informarea că e AI | Anunță vizitatorii că vorbesc cu un AI când se deschide chatul | AI Act, art. 50 alin. (1) |
| 2 | Temei legal pentru fiecare scop | Contract pentru suportul legat de comenzi, interes legitim pentru întrebări generale | GDPR, art. 6 |
| 3 | Politica de confidențialitate | Pune linkul în widget, cu un text pe înțelesul tuturor | GDPR, art. 12-13 |
| 4 | Cookie-uri și stocare locală | Obține consimțământul, stochează doar ce e strict necesar sau încarcă widgetul la click | Directiva ePrivacy, art. 5 alin. (3); Ghidurile EDPB 2/2023 |
| 5 | Minimizare și păstrare | Fără numere de card sau date despre sănătate în chat; șterge conversațiile după un calendar | GDPR, art. 5 alin. (1) lit. (c) și (e) |
| 6 | DPA și sub-împuterniciți | Semnează un DPA; verifică dacă lista include furnizorul LLM | GDPR, art. 28 |
| 7 | Locația datelor și transferuri | Află unde stau datele și ce acoperă transferurile în afara UE | GDPR, art. 44-46; DPF UE-SUA |
| 8 | Acces și ștergere | Exportă sau șterge la cerere transcrierile unui vizitator | GDPR, art. 15 și 17 |
| 9 | Preluarea de către un om | Trimite rambursările, disputele și reclamațiile către o persoană | GDPR, art. 22 (aplicare limitată) |
| 10 | Securitate | Control al accesului, criptare, conturi pentru angajați, procedură pentru incidente | GDPR, art. 32 |
| 11 | DPIA când riscul e ridicat | Evaluează riscul înainte de lansare dacă chatbotul gestionează situații sensibile | GDPR, art. 35; recomandările CNIL |
| 12 | Alfabetizarea AI a echipei | Ia măsuri pentru a promova alfabetizarea în domeniul AI în rândul angajaților care configurează și supraveghează botul | AI Act, art. 4 |
| 13 | Minori | Ține cont de vizitatorii mai tineri, în limbaj și în datele colectate | GDPR, art. 8 și art. 12 alin. (1) |
Înainte de lansare: transparență și temei legal
Aceste patru puncte decid ce văd vizitatorii în prima secundă și dacă chatbotul tău are voie să le prelucreze mesajele.
1. Spune-le vizitatorilor că vorbesc cu un AI
Afișează o scurtă notificare AI când se deschide fereastra de chat. Art. 50 alin. (1) din AI Act prevede că sistemele AI care interacționează cu oameni trebuie să-i informeze că au de-a face cu un AI, cu excepția cazului în care acest lucru este evident pentru o persoană rezonabil de bine informată. Serviciul de asistență pentru AI Act al Comisiei Europene rezumă regula, iar articolul 113 stabilește 2 august 2026 ca dată de aplicare generală.
Obligația din art. 50 alin. (1) îi revine furnizorului, adică firmei care construiește chatbotul. Setările le alegi totuși tu. Un bot cu prenume de om, o fotografie de stoc și nicio notificare poate anula informarea pe care furnizorul a integrat-o. Ajunge un singur rând simplu: „Sunt un asistent AI și pot greși.”

Calendarul AI Act publicat de Comisie fixează regulile pentru sistemele cu risc ridicat din anexa III la 2 decembrie 2027. Un chatbot de magazin care răspunde la întrebări despre produse și comenzi nu este, de regulă, un sistem cu risc ridicat, așa că transparența și alfabetizarea în domeniul AI sunt obligațiile din AI Act care privesc majoritatea magazinelor.
2. Alege un temei legal pentru fiecare scop
Notează câte un temei legal pentru fiecare scop, nu unul singur pentru „chatbot”. Art. 6 din GDPR enumeră șase. Două acoperă majoritatea conversațiilor dintr-un magazin:
- Contractul (art. 6 alin. (1) lit. (b)) pentru suportul legat de comenzi: urmărirea unui colet trimis prin curier, schimbarea adresei, anularea unei comenzi.
- Interesul legitim (art. 6 alin. (1) lit. (f)) pentru întrebări generale despre produse, livrare și retururi. Documentează un test de echilibrare: interesul tău, de ce ai nevoie de chat pentru el și de ce interesele și drepturile vizitatorului nu prevalează.
Recomandările CNIL privind AI și GDPR, scrise pentru dezvoltatorii de AI, dau ca exemplu un asistent conversațional, caz în care, în general, interesul legitim se poate aplica. CNIL este autoritatea franceză pentru protecția datelor; autoritatea din România este ANSPDCP. Extinderea acestui raționament la un magazin care folosește chatbotul unui furnizor este interpretarea noastră, nu a CNIL. Avizul 28/2024 al Comitetului European pentru Protecția Datelor (EDPB) (decembrie 2024) explică modul în care se aplică acest test modelelor AI. Scopurile separate, cum ar fi adăugarea unui lead din chat în newsletter, au propriile reguli și deseori cer consimțământ.
3. Pune în widget linkul către politica de confidențialitate
Adaugă în chat un link către politica de confidențialitate, lângă notificarea AI. Art. 13 îți cere să le spui oamenilor, în momentul în care le colectezi datele, cine este operatorul, de ce le prelucrezi, care este temeiul legal, cine sunt destinatarii, ce transferuri au loc, cât timp păstrezi datele și ce drepturi au. Art. 12 adaugă că informarea trebuie să fie concisă și formulată într-un limbaj clar și simplu.
Politica ta ar trebui să numească furnizorul de chatbot ca persoană împuternicită și să spună dacă mesajele ajung la un furnizor de modele AI. O politică generică a site-ului, care nu pomenește deloc chatul, îi lasă pe vizitatori să ghicească.
4. Cookie-urile și stocarea locală
Verifică ce stochează widgetul pe dispozitivul vizitatorului înainte ca acesta să dea click pe ceva. Art. 5 alin. (3) din Directiva 2002/58/CE (Directiva ePrivacy) cere consimțământ pentru stocarea sau citirea informațiilor de pe un dispozitiv, cu excepția cazului în care acest lucru este strict necesar pentru un serviciu cerut de utilizator. Ghidurile EDPB 2/2023 (versiunea 2.0, octombrie 2024) confirmă că regula acoperă și stocarea locală și tehnicile similare, nu doar cookie-urile.
Ai trei variante care funcționează:
- Încarci chatul doar după ce vizitatorul dă click pe butonul de chat, astfel încât stocarea să servească un serviciu pe care l-a cerut.
- Limitezi widgetul la un singur identificator de sesiune propriu (first-party), necesar conversației și setat abia când vizitatorul deschide chatul.
- Pui widgetul în spatele bannerului de consimțământ dacă setează cookie-uri de analiză sau de publicitate.
Datele: ce colectezi, ce păstrezi și ce partajezi
Următoarele trei puncte urmăresc drumul unui mesaj prin chatbotul tău, de la tastare până la ștergere.
5. Colectează mai puțin și șterge după un calendar
Roagă-i pe vizitatori să nu scrie numere de card, parole sau detalii despre sănătate și nu le cere nici tu. Art. 5 alin. (1) lit. (c) din GDPR cere ca datele să se limiteze la ce este necesar, iar art. 5 alin. (1) lit. (e) interzice păstrarea lor mai mult decât e nevoie. Pentru verificarea unei comenzi, de obicei ajung numărul comenzii și emailul sau telefonul folosit la checkout.
GDPR nu stabilește o perioadă fixă de păstrare, așa că o stabilești tu și o justifici. Un exemplu de politică, nu o regulă legală: ștergi transcrierile cu întrebări generale după un anumit număr de luni și păstrezi conversațiile legate de comenzi cât timp păstrezi și evidențele comenzilor la care se referă. Apoi confirmă că furnizorul chiar șterge datele după acest calendar, inclusiv din copiile de rezervă.
6. Semnează un DPA și citește lista de sub-împuterniciți
Semnează un acord de prelucrare a datelor (DPA) cu furnizorul de chatbot înainte de lansare. Conform art. 28 din GDPR, tu ești operatorul, iar furnizorul este persoana ta împuternicită. DPA-ul trebuie să acopere instrucțiunile, confidențialitatea, securitatea, sub-împuterniciții, asistența la cererile privind drepturile persoanelor vizate și ștergerea datelor la încetarea contractului.
Deschide lista de sub-împuterniciți și caută furnizorul modelului lingvistic mare (LLM). Dacă mesajele ajung la o companie de modele AI care nu apare pe listă, întreabă de ce.
7. Află unde sunt stocate datele și cum sunt acoperite transferurile
Întreabă unde sunt stocate și prelucrate datele din chat și ce instrument legal acoperă orice transfer în afara UE. Art. 44-46 din GDPR permit transferuri către țări care beneficiază de o decizie privind caracterul adecvat sau pe baza unor garanții precum clauzele contractuale standard. Pentru SUA, Comisia Europeană a adoptat decizia privind caracterul adecvat pentru Cadrul UE-SUA de confidențialitate a datelor (DPF) la 10 iulie 2023. Decizia acoperă transferurile către companiile americane certificate în acest cadru, așa că verifică certificarea, nu doar țara.
Locul în care sunt stocate datele și locul în care rulează modelul diferă adesea. Un furnizor poate ține transcrierile în UE și totuși trimite fiecare mesaj către un model găzduit în altă parte.
Drepturile vizitatorilor și supravegherea umană
Vizitatorii își păstrează drepturile din GDPR și în chat, iar unele decizii ar trebui să rămână la echipa ta.
8. Exportă sau șterge transcrierile la cerere
Asigură-te că poți găsi, exporta și șterge conversațiile unui singur vizitator. Art. 15 din GDPR le dă oamenilor dreptul de acces la datele lor, iar art. 17, dreptul la ștergerea datelor. Configurația ta de chat are nevoie de o procedură testată pentru ambele. Înainte de lansare, caută o sesiune, exportă-o, șterge-o și verifică în panoul de administrare că din ea n-a mai rămas niciun mesaj sau vreo dată personală. O opțiune din widget prin care vizitatorul face asta singur poate reduce și numărul de cereri pe care echipa ta le gestionează pe email.
9. Lasă rambursările, disputele și reclamațiile în grija unui om
Trimite deciziile care implică bani și reclamațiile către un om. Art. 22 din GDPR limitează deciziile bazate exclusiv pe prelucrarea automată care produc efecte juridice sau efecte similare semnificative. Majoritatea răspunsurilor unui chatbot, cum ar fi o recomandare de mărime, nu intră aici. Un refuz complet automatizat al unei rambursări sau al unei cereri în garanție se apropie însă de această limită.
Recomandarea noastră e simplă: lasă botul să adune faptele și să predea cazul echipei tale. Preluarea de către un om limitează și pagubele produse de răspunsurile greșite, subiect pe care îl tratăm în ghidul despre halucinațiile AI în suportul pentru clienți.
Securitate, riscuri și echipa ta
Ultimele patru puncte protejează datele din chat, evaluează riscul înainte de lansare îi pregătesc pe angajați și țin cont de vizitatorii mai tineri.
10. Securizează chatul și panoul de administrare
Tratează transcrierile din chat la fel ca datele comenzilor. Art. 32 din GDPR cere un nivel de securitate adecvat riscului. În practică, asta înseamnă:
- Conturi de administrare separate pentru fiecare angajat, cu roluri și autentificare puternică.
- Criptare în tranzit și în repaus.
- O procedură pentru incidente care îl include și pe furnizorul de chat.
- Limite pentru ce poate face botul în magazinul tău fără verificare.
Ultimul punct contează tot mai mult pe măsură ce boții pot acționa, nu doar răspunde. Articolul nostru despre ce este un agent AI explică de ce acțiunile au nevoie de verificări mai stricte decât răspunsurile.
11. Fă o DPIA când riscul este ridicat
Realizează o evaluare a impactului asupra protecției datelor (DPIA) dacă în chat apar situații sensibile. Art. 35 din GDPR o cere atunci când prelucrarea este susceptibilă să genereze un risc ridicat. CNIL recomandă DPIA pentru sistemele AI cu risc ridicat. Aceste recomandări sunt scrise pentru dezvoltatorii de AI; aplicarea lor la un magazin care folosește chatbotul unui furnizor este interpretarea noastră. O farmacie, un magazin pentru adulți sau unul cu produse pentru copii ar trebui să ia în serios acest pas.
Raportul EDPB Support Pool of Experts despre riscurile pentru viața privată ale LLM-urilor (aprilie 2025) are ca prim caz de utilizare un chatbot pentru întrebările clienților. Nu reprezintă o poziție oficială a EDPB, dar e un șablon util pentru a enumera riscurile și măsurile de reducere a lor.
12. Instruiește echipa care se ocupă de bot
Ia măsuri pentru a promova alfabetizarea în domeniul AI în rândul celor care configurează și supraveghează chatbotul. Art. 4 din AI Act, privind alfabetizarea în domeniul AI, se aplică din 2 februarie 2025. După modificarea din 2026, furnizorii și implementatorii trebuie „să ia măsuri pentru a promova” alfabetizarea în domeniul AI în rândul personalului lor. Este o obligație de a lua măsuri, nu de a garanta un anumit nivel de cunoștințe. Ajunge un scurt ghid intern: ce poate și ce nu poate face botul, cum îi verifici răspunsurile și când preiei tu conversația.
13. Ține cont de minori
Pornește de la ideea că o parte dintre vizitatori sunt tineri, mai ales dacă vinzi jocuri, articole de modă sau rechizite. Art. 12 alin. (1) din GDPR cere claritate în plus pentru informațiile adresate copiilor. Art. 8 stabilește 16 ani ca vârstă implicită pentru consimțământul la serviciile online, iar statele membre o pot coborî până la 13 ani. Păstrează notificarea AI simplă, nu colecta detalii în plus și nu te baza pe consimțământul vizitatorilor tineri pentru marketing.
Cum arată sancțiunile în practică
Garante, autoritatea italiană pentru protecția datelor, a amendat Luka Inc., compania din spatele chatbotului Replika, cu 5 milioane de euro, printr-o decizie din 10 aprilie 2025. Potrivit articolului EDPB despre amendă, încălcările au vizat art. 5 alin. (1) lit. (a), art. 6, 12, 13, art. 5 alin. (1) lit. (c), art. 24 și art. 25 alin. (1) din GDPR. Pe înțelesul tuturor: temeiul legal, transparența, minimizarea datelor, responsabilitatea și protecția datelor încă din faza de proiectare.
Replika nu este un magazin, dar cazul s-a decis pe aceleași elemente de bază ca această listă: un temei legal clar, o informare corectă și date limitate.
Întrebări pentru furnizorul de chatbot
Trimite-le înainte să semnezi. Răspunsurile arată dacă un produs poate îndeplini aceste cerințe în magazinul tău, iar răspunsurile scrise se arhivează ușor ca dovadă că ți-ai făcut temele cu furnizorul.
- Widgetul afișează o notificare AI când se deschide chatul și o putem dezactiva din greșeală?
- Ne puteți trimite DPA-ul și lista actuală de sub-împuterniciți? Furnizorul LLM apare pe ea?
- Unde sunt stocate transcrierile și unde este procesat fiecare mesaj de către model?
- Ce acoperă transferurile în afara UE: certificarea DPF, clauzele contractuale standard sau ambele?
- Datele personale precum emailurile și numerele de telefon sunt eliminate înainte ca mesajele să ajungă la model?
- Datele din chatul nostru sunt folosite pentru antrenarea modelelor voastre sau ale altcuiva?
- Ce stochează widgetul pe dispozitivul vizitatorului înainte și după ce acesta deschide chatul?
- Putem seta perioade de păstrare și ștergerea include și copiile de rezervă?
- Vizitatorii își pot descărca sau șterge singuri conversațiile? Putem exporta sau șterge o singură sesiune?
- Cum funcționează preluarea de către un om și ce se întâmplă în afara programului nostru?
- Ce măsuri de securitate protejează panoul de administrare și cum ne anunțați în caz de incident?
Exemplu: cum arată asta la Ovebot
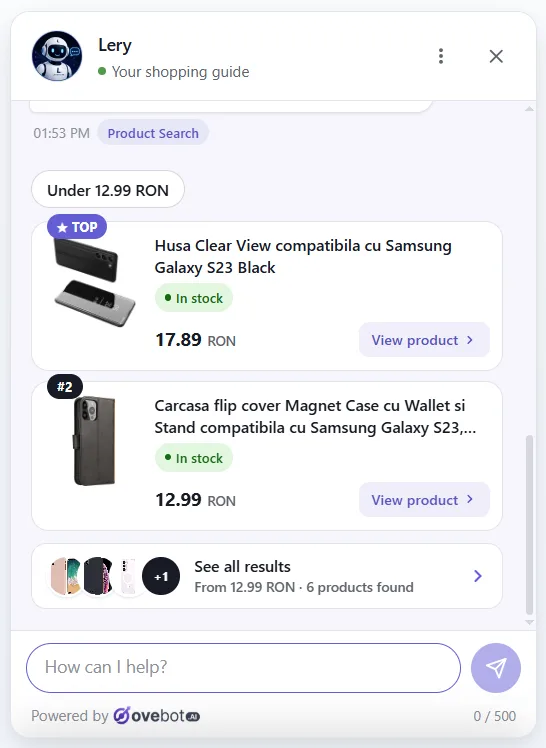
Un furnizor, Ovebot (compania care publică acest blog), acoperă mai multe puncte din listă, așa cum vezi mai jos. Este un exemplu, nu singurul mod de a le îndeplini.


În spate, Ovebot stochează datele în centre de date din UE și filtrează identificatorii personali, precum emailurile, numerele de telefon și adresele, înainte ca mesajele să ajungă la furnizorii globali de LLM pe care îi folosește. Widgetul setează un singur token de sesiune propriu (first-party), fără cookie-uri de publicitate. Un DPA public și lista de sub-împuterniciți acoperă punctul 6.
Întrebări frecvente
Un chatbot este conform GDPR dacă folosește un LLM din SUA?
Poate fi, dacă transferul este acoperit de Cadrul UE-SUA de confidențialitate a datelor sau de clauze contractuale standard, iar furnizorul modelului apare pe lista de sub-împuterniciți a furnizorului tău. Vezi punctul 7.
Am nevoie de consimțământ pentru cookie-uri la un widget de chat?
Nu, dacă widgetul se încarcă la click, păstrează un singur identificator de sesiune setat abia când vizitatorul deschide chatul și nu citește alte informații de pe dispozitiv înainte de acest moment. Cookie-urile de analiză sau de publicitate au nevoie de consimțământ. Vezi punctul 4.
AI Act cere să le spui clienților că vorbesc cu un bot?
Da, din 2 august 2026, cu excepția cazului în care este evident. O scurtă notificare la deschiderea chatului e suficientă. Vezi punctul 1.
Cât timp pot păstra conversațiile din chat?
GDPR nu stabilește un termen fix. Stabilește și documentează propriile perioade (punctul 5) și păstrează conversațiile legate de o dispută deschisă sau de o cerere în garanție până la închiderea cazului.
Am nevoie de un DPA cu furnizorul de chatbot?
Da. Furnizorul este persoana ta împuternicită, așa că art. 28 din GDPR cere un contract scris. Vezi punctul 6.
Următorul pas
Un chatbot conform se sprijină pe aceleași principii ca restul magazinului: le spui oamenilor ce se întâmplă cu datele lor, păstrezi doar ce îți trebuie și semnezi contractele potrivite. Începe cu întrebările pentru furnizor de mai sus, apoi parcurge tabelul rând cu rând înainte de lansare.
Despre acest ghid: scris de echipa Ovebot, programatorii, specialiștii în e-commerce și oamenii de suport care construiesc produsul și vorbesc zilnic cu proprietari de magazine. Faptele sunt verificate pe baza surselor de mai jos. Despre noi · Contact
Surse
- EUR-Lex – Regulamentul (UE) 2016/679 (Regulamentul general privind protecția datelor) – 2016 – https://eur-lex.europa.eu/eli/reg/2016/679/oj
- EUR-Lex – Regulamentul (UE) 2024/1689 (Regulamentul privind inteligența artificială) – 2024 – https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- Comisia Europeană, AI Act Service Desk – Articolul 50: Obligații de transparență – 2026 – https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-50
- Comisia Europeană, AI Act Service Desk – Articolul 113: Intrarea în vigoare și aplicarea – 2026 – https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-113
- Comisia Europeană, AI Act Service Desk – Articolul 4: Alfabetizarea în domeniul AI – 2026 – https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-4
- Comisia Europeană – AI Act: cadrul de reglementare și calendarul – actualizat în 2026 – https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
- EUR-Lex – Directiva 2002/58/CE (Directiva ePrivacy) – 2002 – https://eur-lex.europa.eu/eli/dir/2002/58/oj
- EDPB – Ghidurile 2/2023 privind domeniul tehnic de aplicare al art. 5 alin. (3) din Directiva ePrivacy, versiunea 2.0 – 2024 – https://www.edpb.europa.eu/our-work-tools/documents/public-consultations/2023/guidelines-22023-technical-scope-art-53-eprivacy_en
- EDPB – Avizul 28/2024 privind anumite aspecte de protecție a datelor legate de modelele AI – 2024 – https://www.edpb.europa.eu/our-work-tools/our-documents/opinion-board-art-64/opinion-282024-certain-data-protection-aspects_en
- EDPB Support Pool of Experts – Riscuri pentru viața privată și măsuri de reducere în AI: modele lingvistice mari – 2025 – https://www.edpb.europa.eu/our-work-tools/our-documents/support-pool-experts-projects/ai-privacy-risks-mitigations-large_en
- CNIL – Dezvoltarea sistemelor AI: recomandările CNIL pentru respectarea GDPR – 2026 – https://www.cnil.fr/en/ai-system-development-cnils-recommendations-to-comply-gdpr
- Comisia Europeană – Transferurile de date UE-SUA – 2023 – https://commission.europa.eu/law/law-topic/data-protection/international-dimension-data-protection/eu-us-data-transfers_en
- EDPB – AI: autoritatea italiană de supraveghere amendează compania din spatele chatbotului Replika – 2025 – https://www.edpb.europa.eu/news/ai-the-italian-supervisory-authority-fines-company-behind-chatbot-replika_en
Acest articol a fost redactat cu sprijinul inteligenței artificiale și revizuit de un editor uman.